
Attacchi hacker ai frigoriferi dei supermercati, colpita anche l’Italia: vertice a Palazzo Chigi
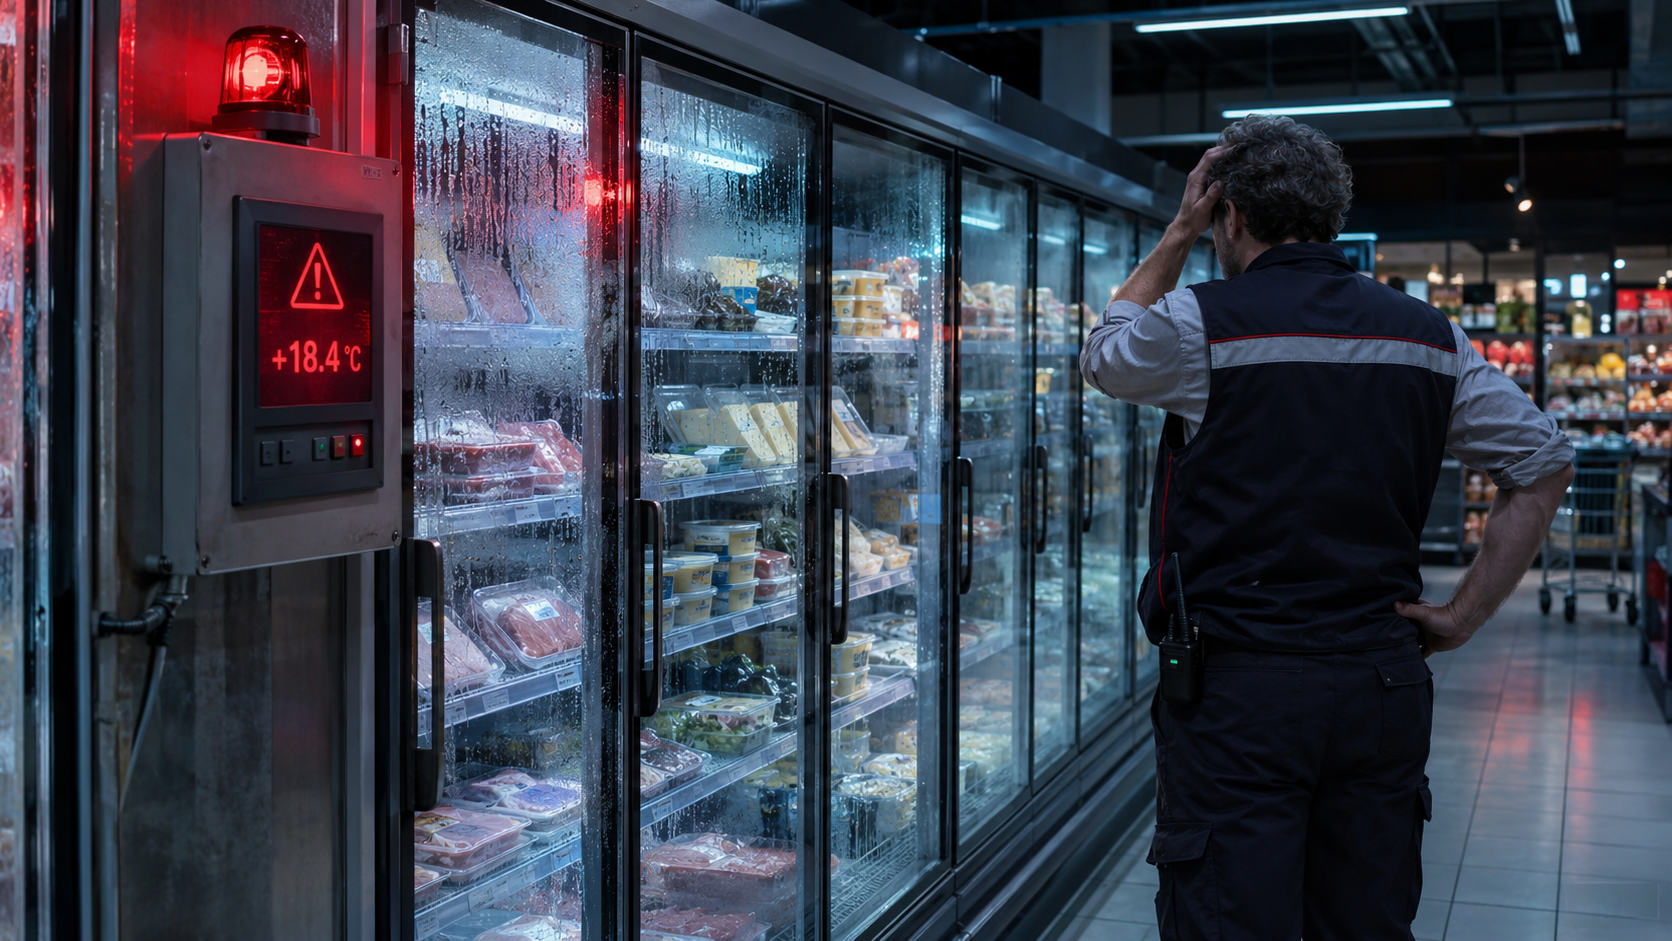
L’ondata di attacchi informatici contro i sistemi di refrigerazione dei supermercati arriva anche in Italia. In Sicilia sono stati colpiti almeno tre punti vendita Coop a Catania e uno a Palermo, gestiti dal gruppo Radenza. La modifica dei parametri di temperatura ha provocato il riscaldamento dei banchi alimentari e il deterioramento dei prodotti.
A confermare gli episodi è il direttore generale del gruppo, Giuseppe Spadaro. L’attacco sarebbe scattato intorno alle quattro del mattino. L’azienda ha contattato l’Agenzia per la cybersicurezza nazionale e avviato verifiche tecniche, mentre prosegue la stima dei danni. In alcuni casi, ha spiegato Spadaro, i problemi sono già stati risolti.
La Polizia postale sta lavorando per ricostruire l’origine delle intrusioni e accertare eventuali collegamenti con gli incidenti registrati negli altri Paesi europei.
La vicenda sarà al centro di una riunione convocata per martedì 3 novembre, alle 11.30, a Palazzo Chigi. Il vertice, coordinato dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, vedrà la partecipazione del direttore dell’Agenzia per la cybersicurezza nazionale e dei vertici delle agenzie di intelligence.
L’emergenza supera i confini italiani. Dopo il precedente francese del 12 ottobre, anomalie agli impianti sono state segnalate in Belgio, Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda. In alcuni casi sono state riportate temperature fino a 50 gradi sopra lo zero, con il rischio di dover smaltire tonnellate di alimenti.
In Belgio gli incidenti hanno interessato punti vendita di diverse insegne, tra cui Delhaize, Carrefour, Intermarché e Spar. Secondo le prime ricostruzioni, gli aggressori avrebbero attivato da remoto la modalità di sbrinamento, interrompendo la corretta conservazione dei prodotti. La procura federale ha aperto un’indagine.
La Commissione europea ha espresso forte preoccupazione per le conseguenze sulla distribuzione alimentare e sulla fiducia dei consumatori. Al momento non risultano rivendicazioni e restano da chiarire responsabilità, modalità operative ed eventuale coordinamento degli attacchi.
Tra gli aspetti al vaglio emerge la vulnerabilità delle apparecchiature più datate. Dopo gli episodi francesi, il produttore Danfoss aveva segnalato la presenza di dispositivi obsoleti, non più in grado di ricevere aggiornamenti software o di sicurezza. La protezione degli impianti connessi diventa così un elemento centrale per garantire la continuità dei servizi e la conservazione degli alimenti.
A confermare gli episodi è il direttore generale del gruppo, Giuseppe Spadaro. L’attacco sarebbe scattato intorno alle quattro del mattino. L’azienda ha contattato l’Agenzia per la cybersicurezza nazionale e avviato verifiche tecniche, mentre prosegue la stima dei danni. In alcuni casi, ha spiegato Spadaro, i problemi sono già stati risolti.
La Polizia postale sta lavorando per ricostruire l’origine delle intrusioni e accertare eventuali collegamenti con gli incidenti registrati negli altri Paesi europei.
La vicenda sarà al centro di una riunione convocata per martedì 3 novembre, alle 11.30, a Palazzo Chigi. Il vertice, coordinato dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, vedrà la partecipazione del direttore dell’Agenzia per la cybersicurezza nazionale e dei vertici delle agenzie di intelligence.
L’emergenza supera i confini italiani. Dopo il precedente francese del 12 ottobre, anomalie agli impianti sono state segnalate in Belgio, Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda. In alcuni casi sono state riportate temperature fino a 50 gradi sopra lo zero, con il rischio di dover smaltire tonnellate di alimenti.
In Belgio gli incidenti hanno interessato punti vendita di diverse insegne, tra cui Delhaize, Carrefour, Intermarché e Spar. Secondo le prime ricostruzioni, gli aggressori avrebbero attivato da remoto la modalità di sbrinamento, interrompendo la corretta conservazione dei prodotti. La procura federale ha aperto un’indagine.
La Commissione europea ha espresso forte preoccupazione per le conseguenze sulla distribuzione alimentare e sulla fiducia dei consumatori. Al momento non risultano rivendicazioni e restano da chiarire responsabilità, modalità operative ed eventuale coordinamento degli attacchi.
Tra gli aspetti al vaglio emerge la vulnerabilità delle apparecchiature più datate. Dopo gli episodi francesi, il produttore Danfoss aveva segnalato la presenza di dispositivi obsoleti, non più in grado di ricevere aggiornamenti software o di sicurezza. La protezione degli impianti connessi diventa così un elemento centrale per garantire la continuità dei servizi e la conservazione degli alimenti.